PHP2Shell : les attaquants avaient quatre jours d'avance
1 / 8
Quatre jours. C'est l'avance qu'avait au moins un attaquant sur la faille PHP2Shell, selon Amazon.
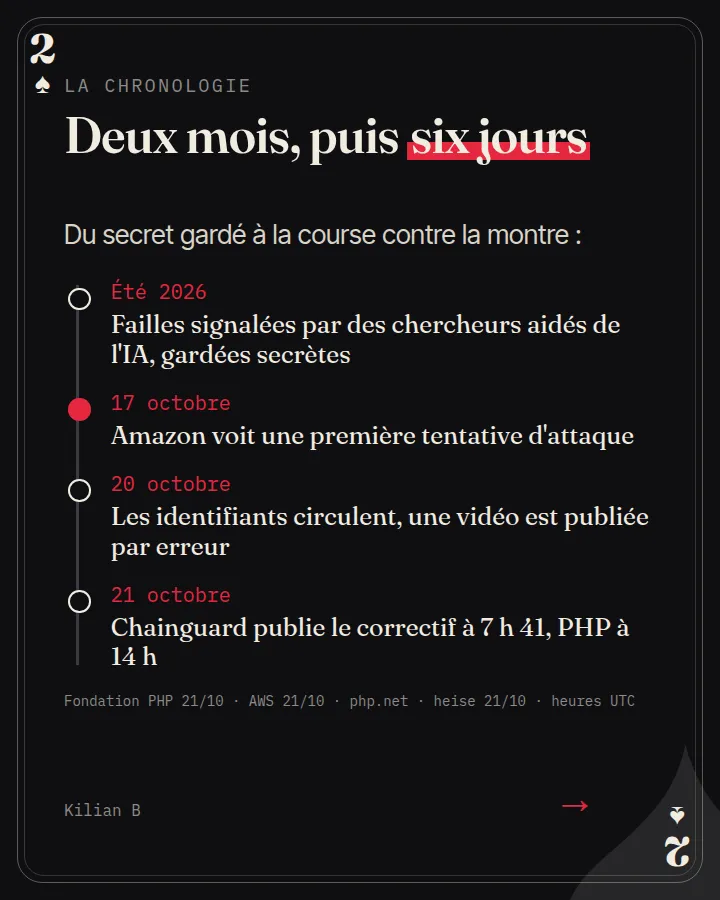
PHP fait tourner 69,3 % des sites dont on connaît le langage serveur. Le 21 octobre, il a corrigé deux failles critiques permettant de prendre la main sur un serveur à distance. Signalées cet été par des chercheurs aidés de l'IA, elles sont restées secrètes deux mois, sous embargo, le temps du correctif.
Le récit dominant : une fuite, et un coupable désigné par la Fondation PHP. J'ai lu les sources : elles ne racontent pas la même histoire.
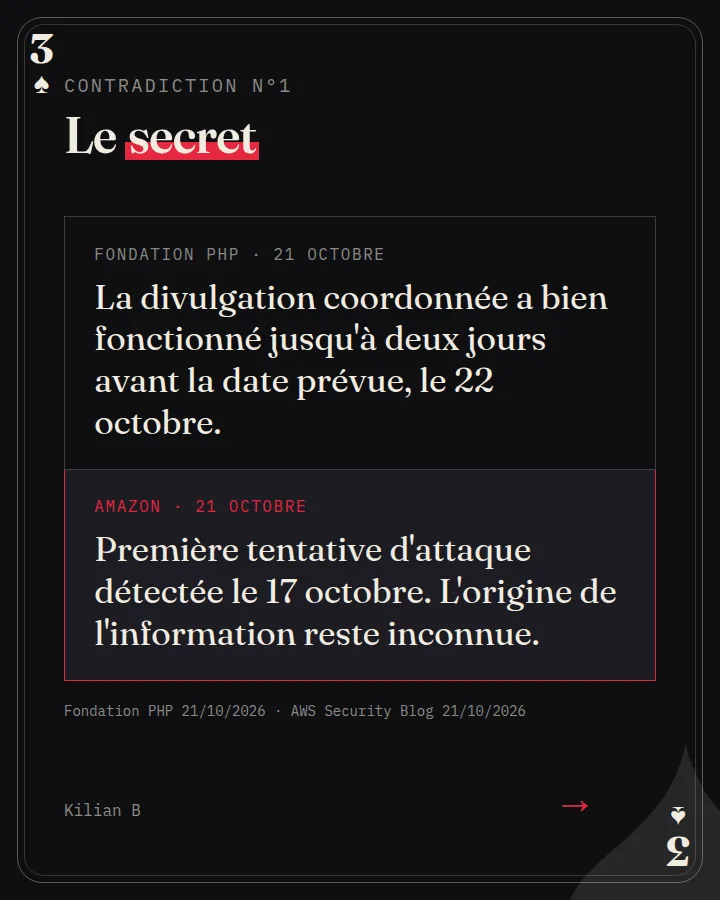
Contradiction n°1 : le secret.
Le 21, la Fondation PHP écrit que ce secret a tenu jusqu'à deux jours de la date prévue. Le même jour, Amazon révèle une tentative d'attaque dès le 17 octobre, sans savoir comment l'attaquant était informé.
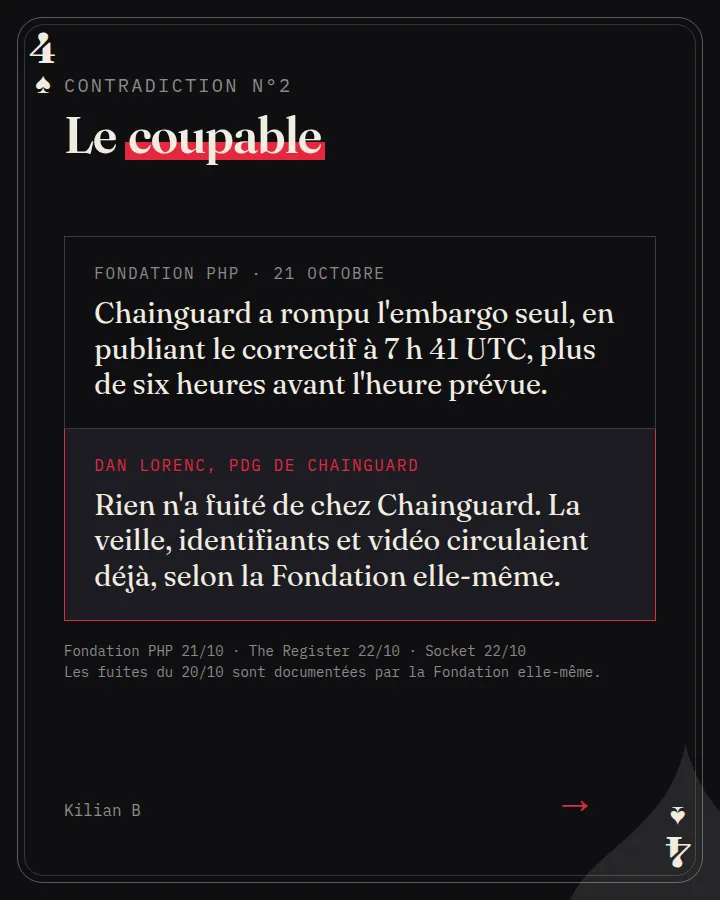
Contradiction n°2 : le coupable.
Pour la Fondation, l'éditeur Chainguard, qui avait reçu le correctif à l'avance comme d'autres distributeurs, a rompu l'embargo de plus de six heures. Son PDG ne conteste pas l'horaire, il nie toute fuite. La veille, selon la Fondation elle-même, les numéros des failles et une vidéo de démonstration circulaient.
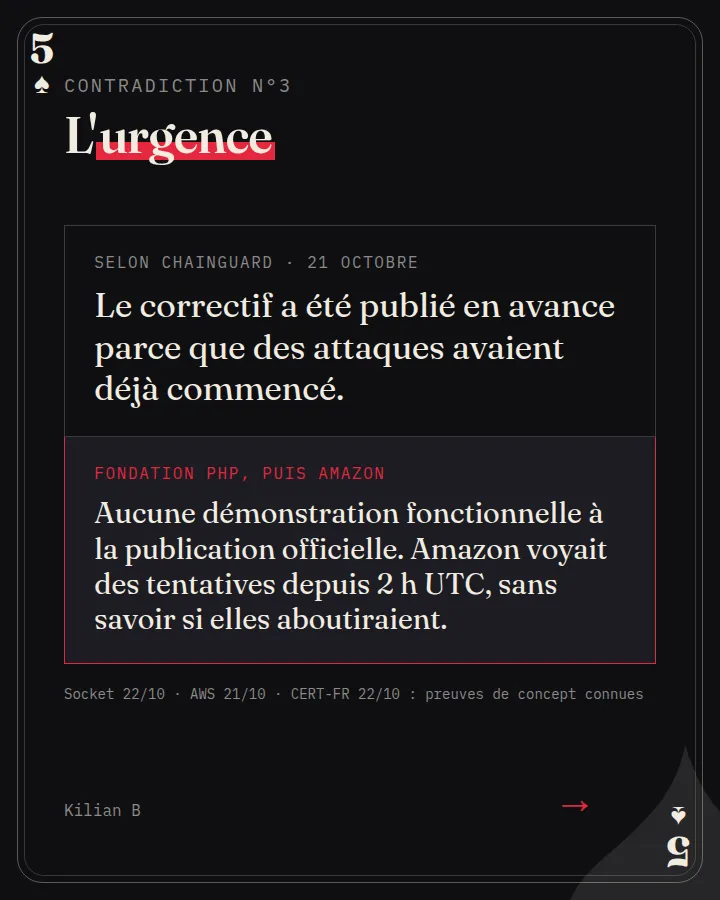
Contradiction n°3 : l'urgence.
Chainguard dit avoir agi face à des attaques en cours. La Fondation n'avait trouvé aucune démonstration fonctionnelle à la publication officielle. Amazon voyait des tentatives depuis la nuit, sans en connaître l'issue.
Désigner un coupable rassure. Reste la vraie question : fuite ou redécouverte ? Nul ne le sait. Leçon d'Amazon : un embargo, qui reste à ses yeux le bon modèle, ne protège les défenseurs que jusqu'à ce que quelqu'un d'autre trouve la même faille. Prévenu qu'un problème arrivait, Chainguard dit l'avoir retrouvée en une nuit, par IA.
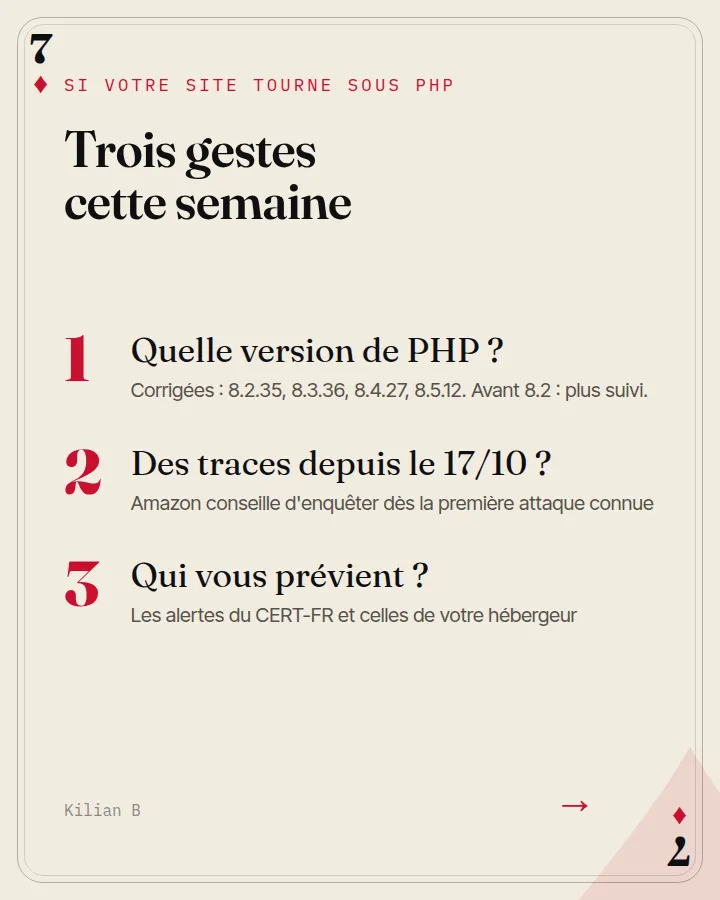
Le correctif, lui, était prêt. Si votre site tourne sous PHP, vérifiez sa version et cherchez des traces d'intrusion depuis le 17 octobre, comme le conseille Amazon.
Quand l'IA retrouve une faille en une nuit, combien de temps un secret protège-t-il encore ?
Par Kilian B., publié sur LinkedIn le 28 octobre 2026.